Domain vwbs.de kaufen?
Wir ziehen mit dem Projekt
vwbs.de um.
Sind Sie am Kauf der Domain
vwbs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vwbs.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Berger DriveDry praktische Auto-Reisedecke für Hunde als SchutzImmer ein sauberes Auto mit der praktischen Reisedecke für Hunde Diese Reisedecke ist der perfekte Begleiter für den besten Freund des Menschen! Sie schützt zuverlässig vor Schmutz, egal ob auf der Rückbank oder auch im Kofferraum. Lässt sich klein verstauen und ist ruckzuck befestigt. Mit einem Netz-Sichtfenster zwischen den beiden Vordersitzen für deinen Vierbeiner, Gurtdurchlässen, praktischen Taschen und Tragegriffen. Für ein stets sauberes Fahrzeug. Technische Details: Maße offen (LxB): 143 x 153 cm Packmaß (LxBxH): 35 × 30 × 12 cm Material: 100% Polyester Gewicht: 1,7 kg Lieferumfang: 1 Hundedecke 2 Zusatzgurte19,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
INF Gummiunterlagen fürs Auto - Schutz gegen Aufbocken 4er-PackungSchützen Sie Ihr Auto mit diesen hochwertigen Wagenheberauflagen aus Gummi vor Schäden beim Anheben. Durch die universelle Passform sind sie für die meisten Fahrzeuge geeignet, während das Gummimaterial für lang anhaltende Leistung sorgt. Diese Polster dienen als Barriere zwischen dem Wagenheber und Ihrem Auto und verhindern Kratzer, Dellen und andere Schäden. Anti-Rutsch-Design: Diese Gummipads haben ein rutschfestes Design, das zusätzlichen Halt bietet und verhindert, dass Ihr Auto beim Anheben mit einem Wagenheber rutscht. Dies sorgt für maximale Sicherheit und verhindert Schäden an der Unterseite Ihres Autos. Universelle Passform: Die Gummipads sind für die meisten Autotypen geeignet, einschließlich SUVs und LKWs. Sie sind mit einer Vielzahl von Wagenhebern kompatibel und somit ein vielseitiges Zubehör für jeden Fahrzeugbesitzer. Schützt Ihr Auto: Diese Gummipolster dienen als Schutzbarriere zwischen dem Wagenheber und Ihrem Auto. Sie verhindern Kratzer, Dellen und andere Schäden, die beim Anheben entstehen können. Spezifikationen: Farbe: Schwarz Größe: Breite: 5 cm, Höhe: 3,5 cm Material: Gummi Das Paket beinhaltet: 4 x Gummipads22,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verkauf aktiv. Schulbuch. Verkauf in Bäckerei und KonditoreiVerkauf aktiv. Schulbuch. Verkauf in Bäckerei und Konditorei , Der Gesamtband "Verkauf aktiv" ist ein Standardwerk, das nicht nur in der Ausbildung, sondern auch im späteren Berufsalltag ein ständiger Begleiter und Ratgeber sein wird. Die Verkaufskunde ist sinnvoll mit den Warenkenntnissen verknüpft. Der Verkauf steht hierbei im Vordergrund, die Warenkenntnisse sind notwendige Grundlage dafür. "Verkauf aktiv" zeichnet sich durch eine übersichtliche Struktur aus. Wichtige Inhalte sind hervorgehoben. Viele Beispiele, Fotos und Abbildungen verdeutlichen die Inhalte. Handlungsorientierte Aufgaben festigen das erworbene Wissen. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 3. Auflage, Erscheinungsjahr: 201411, Produktform: Leinen, Beilage: vierfarbig, Auflage: 14003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 563, Abbildungen: mit farbigen Abbildungen, Keyword: Fachverkäufer/-in im Lebensmittelhandwerk; Fachverkäufer/-in im LHW Bäckerei/Konditorei; Unterrichtswerke, Fachschema: Berufsausbildung~Duales System (Ausbildung)~Lehre (Berufsausbildung)~Bäcker / Berufsbezogenes Schulbuch~Konditor / Berufsbezogenes Schulbuch, Fachkategorie: Unterricht und Didaktik: Berufsausbildung: berufsbezogene Fächer, Region: Brandenburg~Berlin~Baden-Württemberg~Bayern~Bremen~Hessen~Hamburg~Mecklenburg-Vorpommern~Niedersachsen~Nordrhein-Westfalen~Rheinland-Pfalz~Schleswig-Holstein~Saarland~Sachsen~Sachsen-Anhalt~Thüringen, Bildungszweck: für die Berufsbildung~Für die Berufsschule, Altersempfehlung / Lesealter: 23, Genaues Alter: BER, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Berufsausbildung, Thema: Verstehen, Schulform: BER, Bundesländer: BB BE BW BY HB HE HH MV NI NW RP SH SL SN ST TH, Ausbildungsberufe: F0030 B0001 K0032, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Westermann Schulbuch, Verlag: Westermann Schulbuch, Verlag: Westermann Schulbuchverlag, Länge: 266, Breite: 197, Höhe: 27, Gewicht: 1289, Produktform: Gebunden, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: A12488948 A6384961, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Schulform: berufliche Schulen im dualen System, Bundesländer: Brandenburg, Berlin, Baden-Württemberg, Bayern, Bremen, Hessen, Hamburg, Mecklenburg-Vorpommern, Niedersachsen, Nordrhein-Westfalen, Rheinland-Pfalz, Schleswig-Holstein, Saarland, Sachsen, Sachsen-Anhalt, Thüringen, Ausbildungsberufe: Fachverkäufer/in i.Nahrungsmittelhandwerk, Bäcker/in, Konditor/in, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,58,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
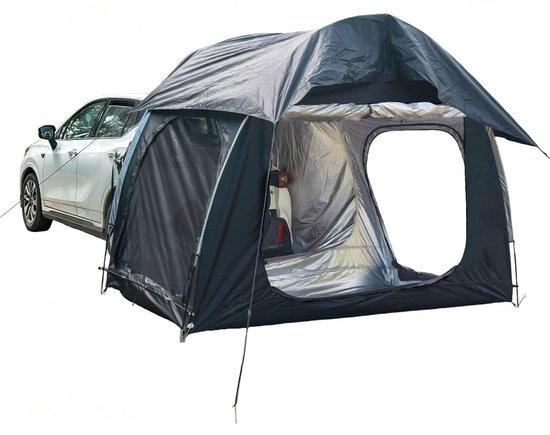
Auto-Heckzelt für 3 Personen mit wasserdichtem SchutzDieses Heckzelt bietet einen hervorragenden Schutz vor Sonne und Regen, ideal für Camping mit Freunden oder Familie. Mit genügend Platz für 3 Personen schaffen Sie leicht einen schattigen Ort. Eigenschaften Hergestellt aus langlebigem Oxford-Gewebe Wasserdicht mit verstärkten Nähten Enthält 3 große Eingänge für einfachen Zugang Mit diesem Zelt können Sie zusätzlichen Platz und Komfort für jedes Abenteuer genießen. Perfekt für lange Fahrten oder Campingausflüge und einfach an Ihrem Fahrzeug zu befestigen.410,46 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Berger DriveDry praktische Auto-Reisedecke für Hunde als SchutzImmer ein sauberes Auto mit der praktischen Reisedecke für Hunde Diese Reisedecke ist der perfekte Begleiter für den besten Freund des Menschen! Sie schützt zuverlässig vor Schmutz, egal ob auf der Rückbank oder auch im Kofferraum. Lässt sich klein verstauen und ist ruckzuck befestigt. Mit einem Netz-Sichtfenster zwischen den beiden Vordersitzen für deinen Vierbeiner, Gurtdurchlässen, praktischen Taschen und Tragegriffen. Für ein stets sauberes Fahrzeug. Technische Details: Maße offen (LxB): 143 x 153 cm Packmaß (LxBxH): 35 × 30 × 12 cm Material: 100% Polyester Gewicht: 1,7 kg Lieferumfang: 1 Hundedecke 2 Zusatzgurte19,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
INF Gummiunterlagen fürs Auto - Schutz gegen Aufbocken 4er-PackungSchützen Sie Ihr Auto mit diesen hochwertigen Wagenheberauflagen aus Gummi vor Schäden beim Anheben. Durch die universelle Passform sind sie für die meisten Fahrzeuge geeignet, während das Gummimaterial für lang anhaltende Leistung sorgt. Diese Polster dienen als Barriere zwischen dem Wagenheber und Ihrem Auto und verhindern Kratzer, Dellen und andere Schäden. Anti-Rutsch-Design: Diese Gummipads haben ein rutschfestes Design, das zusätzlichen Halt bietet und verhindert, dass Ihr Auto beim Anheben mit einem Wagenheber rutscht. Dies sorgt für maximale Sicherheit und verhindert Schäden an der Unterseite Ihres Autos. Universelle Passform: Die Gummipads sind für die meisten Autotypen geeignet, einschließlich SUVs und LKWs. Sie sind mit einer Vielzahl von Wagenhebern kompatibel und somit ein vielseitiges Zubehör für jeden Fahrzeugbesitzer. Schützt Ihr Auto: Diese Gummipolster dienen als Schutzbarriere zwischen dem Wagenheber und Ihrem Auto. Sie verhindern Kratzer, Dellen und andere Schäden, die beim Anheben entstehen können. Spezifikationen: Farbe: Schwarz Größe: Breite: 5 cm, Höhe: 3,5 cm Material: Gummi Das Paket beinhaltet: 4 x Gummipads22,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verkauf aktiv. Schulbuch. Verkauf in Bäckerei und KonditoreiVerkauf aktiv. Schulbuch. Verkauf in Bäckerei und Konditorei , Der Gesamtband "Verkauf aktiv" ist ein Standardwerk, das nicht nur in der Ausbildung, sondern auch im späteren Berufsalltag ein ständiger Begleiter und Ratgeber sein wird. Die Verkaufskunde ist sinnvoll mit den Warenkenntnissen verknüpft. Der Verkauf steht hierbei im Vordergrund, die Warenkenntnisse sind notwendige Grundlage dafür. "Verkauf aktiv" zeichnet sich durch eine übersichtliche Struktur aus. Wichtige Inhalte sind hervorgehoben. Viele Beispiele, Fotos und Abbildungen verdeutlichen die Inhalte. Handlungsorientierte Aufgaben festigen das erworbene Wissen. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 3. Auflage, Erscheinungsjahr: 201411, Produktform: Leinen, Beilage: vierfarbig, Auflage: 14003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 563, Abbildungen: mit farbigen Abbildungen, Keyword: Fachverkäufer/-in im Lebensmittelhandwerk; Fachverkäufer/-in im LHW Bäckerei/Konditorei; Unterrichtswerke, Fachschema: Berufsausbildung~Duales System (Ausbildung)~Lehre (Berufsausbildung)~Bäcker / Berufsbezogenes Schulbuch~Konditor / Berufsbezogenes Schulbuch, Fachkategorie: Unterricht und Didaktik: Berufsausbildung: berufsbezogene Fächer, Region: Brandenburg~Berlin~Baden-Württemberg~Bayern~Bremen~Hessen~Hamburg~Mecklenburg-Vorpommern~Niedersachsen~Nordrhein-Westfalen~Rheinland-Pfalz~Schleswig-Holstein~Saarland~Sachsen~Sachsen-Anhalt~Thüringen, Bildungszweck: für die Berufsbildung~Für die Berufsschule, Altersempfehlung / Lesealter: 23, Genaues Alter: BER, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Berufsausbildung, Thema: Verstehen, Schulform: BER, Bundesländer: BB BE BW BY HB HE HH MV NI NW RP SH SL SN ST TH, Ausbildungsberufe: F0030 B0001 K0032, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Westermann Schulbuch, Verlag: Westermann Schulbuch, Verlag: Westermann Schulbuchverlag, Länge: 266, Breite: 197, Höhe: 27, Gewicht: 1289, Produktform: Gebunden, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: A12488948 A6384961, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Schulform: berufliche Schulen im dualen System, Bundesländer: Brandenburg, Berlin, Baden-Württemberg, Bayern, Bremen, Hessen, Hamburg, Mecklenburg-Vorpommern, Niedersachsen, Nordrhein-Westfalen, Rheinland-Pfalz, Schleswig-Holstein, Saarland, Sachsen, Sachsen-Anhalt, Thüringen, Ausbildungsberufe: Fachverkäufer/in i.Nahrungsmittelhandwerk, Bäcker/in, Konditor/in, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,58,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer, Franziska: "Mrs. Peel, wir werden gebraucht!""Mrs. Peel, wir werden gebraucht!" , "Mrs. Peel, wir werden gebraucht!", mit diesem Satz begannen oft die Fälle der legendären Krimiserie, und dann folgten 50 unterhaltsame Minuten, die gern mit einem Glas Champagner endeten. Die Erfolgsbilanz von "Mit Schirm, Charme und Melone" ist beeindruckend. Insgesamt wurden sechs Staffeln fürs Fernsehen gedreht, es gab eine Bühnen-, Radio- und Kinoversion der Serie. Die Senderechte für die beiden Staffeln mit Diana Rigg als Emma Peel wurden in über 120 Länder verkauft. Ganze Fernsehgenerationen sind schon mit "Schirm, Charme und Melone" aufgewachsen. Und das wird auch in Zukunft so bleiben. Ein Ende der Wiederholungen ist nicht in Sicht. , Temperatursensoren & -schalter > Motorkühlung , Erscheinungsjahr: 200907, Produktform: Kartoniert, Autoren: Fischer, Franziska, Seitenzahl/Blattzahl: 224, Abbildungen: 325 Fotos, Keyword: Fernsehen; Kultserie; Mit Schirm, Charme und Melone; Peel, Emma; TV; TV-Serie, Fachschema: Fernsehserie (Bücher zu Fernsehserien), Fachkategorie: TV-Drama~Fernsehproduktion: Produktionstechniken, Thema: Lachen, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, Fachkategorie: Fernsehen: Drehbücher, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Bertz + Fischer, Verlag: Bertz + Fischer, Verlag: Bertz und Fischer, Länge: 221, Breite: 167, Höhe: 20, Gewicht: 652, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger: A3627553, Vorgänger EAN: 9783929470062, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.